Was ist die NIS2 genau?
Die NIS2-Richtlinie (Network and Information Security Directive 2) ist eine verbindliche EU-weite Regelung, die die Cybersicherheit in kritischen Bereichen stärken soll. Sie ist die Weiterentwicklung der ersten NIS-Richtlinie aus 2016 und trat 2023 in Kraft. In Österreich wurde sie 2024 durch das NIS2-Umsetzungsgesetz in nationales Recht überführt. Ziel ist es, Unternehmen in systemrelevanten Sektoren zu verpflichten, hohe Sicherheitsstandards einzuhalten und Cybervorfälle an die zuständigen Behörden zu melden.
Was ist der Sinn dahinter?
Die NIS2 soll die Resilienz von kritischen Infrastrukturen in Europa erhöhen. Hintergrund:
- Steigende Cyberangriffe auf Unternehmen und öffentliche Einrichtungen.
- Abhängigkeit von digitalen Systemen in fast allen Lebensbereichen.
- Schutz vor wirtschaftlichen Schäden durch Ausfälle oder Datenverluste.
- Einheitliche Standards in der EU, um die Zusammenarbeit bei Cyberbedrohungen zu verbessern.
Kurz: Die NIS2 soll verhindern, dass ein Cyberangriff auf ein einzelnes Unternehmen ganze Sektoren lahmlegt – wie etwa Energieversorgung, Gesundheitswesen oder digitale Infrastruktur.
Für wen gilt sie?
Die NIS2 betrifft nur Unternehmen in bestimmten Sektoren, die als kritisch oder wichtig eingestuft werden. Dazu zählen unter anderem:
Kritische Sektoren: Energie, Verkehr, Banken, Finanzmarktinfrastrukturen, Gesundheit, Trinkwasser, Abwasser, digitale Infrastruktur, öffentliche Verwaltung, Raumfahrt.
Wichtige Sektoren: Post- und Kurierdienste, Abfallbewirtschaftung, chemische Stoffe, Lebensmittel, verarbeitendes Gewerbe, digitale Anbieter (z. B. Cloud-Dienste, DNS).
Gilt für KMUs? Ja – aber nur, wenn Sie in einem dieser Sektoren tätig sind und bestimmte Größenkriterien erfüllen (z. B. mehr als 50 Mitarbeiter oder einen Jahresumsatz von über 10 Mio. Euro). Die meisten KMUs fallen nicht unter die NIS2-Pflicht.
Sie fallen nicht unter die NIS2-Pflicht – Was Sie trotzdem daraus lernen können
Auch wenn Ihr Unternehmen nicht direkt von der NIS2 betroffen ist, gibt es wichtige Lehren, die Sie für Ihre eigene Cybersicherheit übernehmen sollten:
Cyberangriffe treffen auch KMUs Laut einer Studie waren 2023 über 40 % der Cyberangriffe in Österreich auf KMUs gerichtet. Die Annahme, dass nur große Unternehmen Ziele sind, ist ein gefährlicher Irrtum.
Lieferkettenrisiko Wenn Sie mit Unternehmen zusammenarbeiten, die unter die NIS2 fallen (z. B. als IT-Dienstleister oder Zulieferer), können vertragliche Sicherheitsanforderungen auf Sie zukommen. Beispiel: Ein Krankenhaus verlangt von Ihnen als Softwareanbieter nachweisbare Cybersecurity-Maßnahmen.
Kosten von Cybervorfällen Die durchschnittlichen Kosten eines Cyberangriffs für ein KMU liegen bei über 50.000 € (inkl. Stillstand, Datenverlust, Rufschädigung). Die NIS2 zeigt: Prävention ist günstiger als die Folgen.
Vertrauen als Wettbewerbsvorteil Unternehmen, die nachweislich hohe Sicherheitsstandards einhalten, haben bessere Chancen auf Aufträge – besonders bei öffentlichen Ausschreibungen oder Großkunden.
So setzen Sie Maßnahmen passend für Ihr Unternehmen um
Sie müssen die NIS2 nicht umsetzen. Aber diese praktischen Schritte helfen Ihnen, Ihre IT-Sicherheit auf ein professionelles Niveau zu bringen:
Bestandsaufnahme: Was haben Sie zu schützen?
- Daten: Kundenstammdaten, Finanzdaten, geistiges Eigentum.
- Systeme: Server, Cloud-Dienste, Webanwendungen, E-Mail.
- Zugänge: Passwörter, Zugriffsrechte, Multi-Faktor-Authentifizierung.
Grundlegende Sicherheitsmaßnahmen
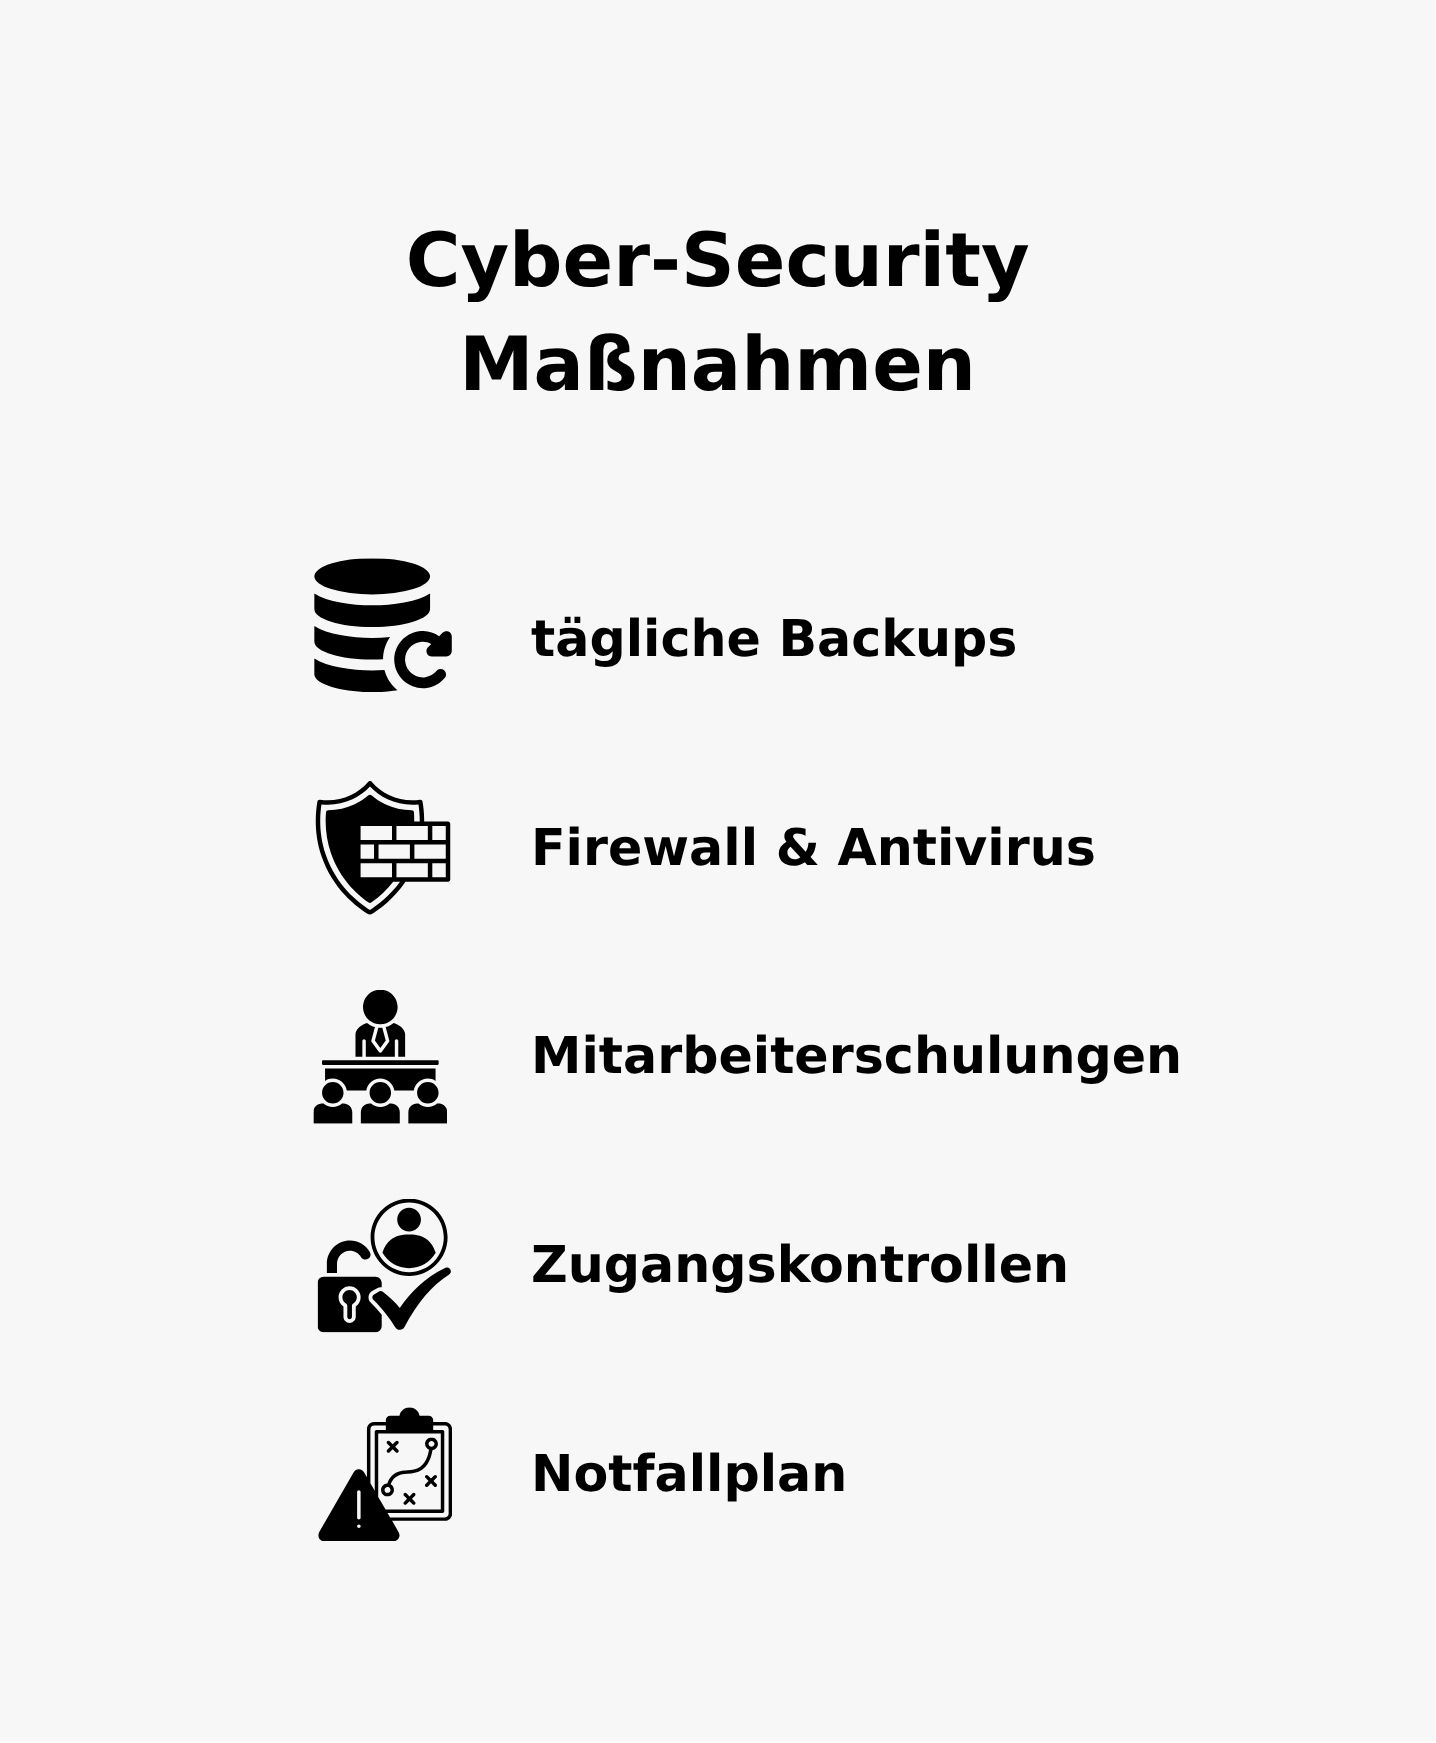
- Regelmäßige Backups (mindestens täglich, extern gespeichert).
- Firewall und Antiviren-Software (aktuell halten!).
- Schulungen für Mitarbeiter (Phishing, sichere Passwörter).
- Zugangskontrollen (Wer hat Zugriff auf was?).
Risikoanalyse
- Welche Bedrohungen sind für Ihr Unternehmen relevant? (z. B. Ransomware, Datenlecks)
- Welche Schwachstellen gibt es? (z. B. veraltete Software, unsichere Remote-Zugänge)
- TauernTec unterstützt Sie dabei mit individuellen Sicherheitsaudits.
Notfallplan erstellen
- Was tun bei einem Cyberangriff oder Datenverlust?
- Wer ist verantwortlich? (z. B. IT-Partner wie TauernTec)
- Wie kommunizieren Sie mit Kunden und Behörden?
Externe Expertise nutzen
- Als KMU haben Sie oft keine eigene IT-Sicherheitsabteilung. Externe Partner wie TauernTec bieten:
- Maßgeschneiderte Sicherheitslösungen (keine Standard-Software).
- 24/7-Überwachung Ihrer Systeme.
- Schnelle Reaktion im Ernstfall.
Fazit
Die NIS2 betrifft die meisten KMUs nicht direkt – aber die Grundsätze der Richtlinie sind für jedes Unternehmen relevant. Cybersecurity ist kein Luxus, sondern eine Notwendigkeit, um Existenzbedrohungen abzuwenden und Wettbewerbsvorteile zu sichern. TauernTec hilft Ihnen, pragmatische und kosteneffiziente Lösungen umzusetzen, die zu Ihrem Unternehmen passen.
Kontaktieren Sie uns für eine unverbindliche Beratung.