"Ich bin doch zu klein für Hacker!"
Markus Gruber* betreibt einen Schlossereibetrieb mit fünf Mitarbeitern in Österreich.
"Wer will schon mich hacken?", dachte er. "Ich bin doch nur ein kleiner Handwerksbetrieb. Keine Bank, kein Großkonzern." Doch dann kam die E-Mail: Eine Rechnung von einem vermeintlichen Lieferanten, den er tatsächlich schon Jahre kannte. Der Betreff: "Rechnung Nr. 2026-0542 – Zahlung überfällig". Ohne nachzudenken öffnete er den Anhang.
Plötzlich war alles verschlüsselt. Seine Kundenaufträge, die Buchhaltung, sogar die Konstruktionspläne. Auf dem Bildschirm erschien eine Nachricht: "Ihre Daten sind gesperrt. 20.000 Euro in Bitcoin – oder Sie sehen sie nie wieder." Innerhalb von Stunden stand sein Betrieb still. Drei Tage später hatte er das Lösegeld gezahlt – und war trotzdem nicht sicher, ob er alle Daten zurückbekam.
*Name geändert
Die 6 Typen von Security Controls – und wie sie Markus hätten helfen können
Markus‘ Fehler? Er dachte, IT-Sicherheit sei nur für Große. Dabei hätte ihn jeder der 6 Typen von Security Controls vor diesem Albtraum bewahrt oder den Angriff früher erkannt – damit er schneller reagieren könnte.
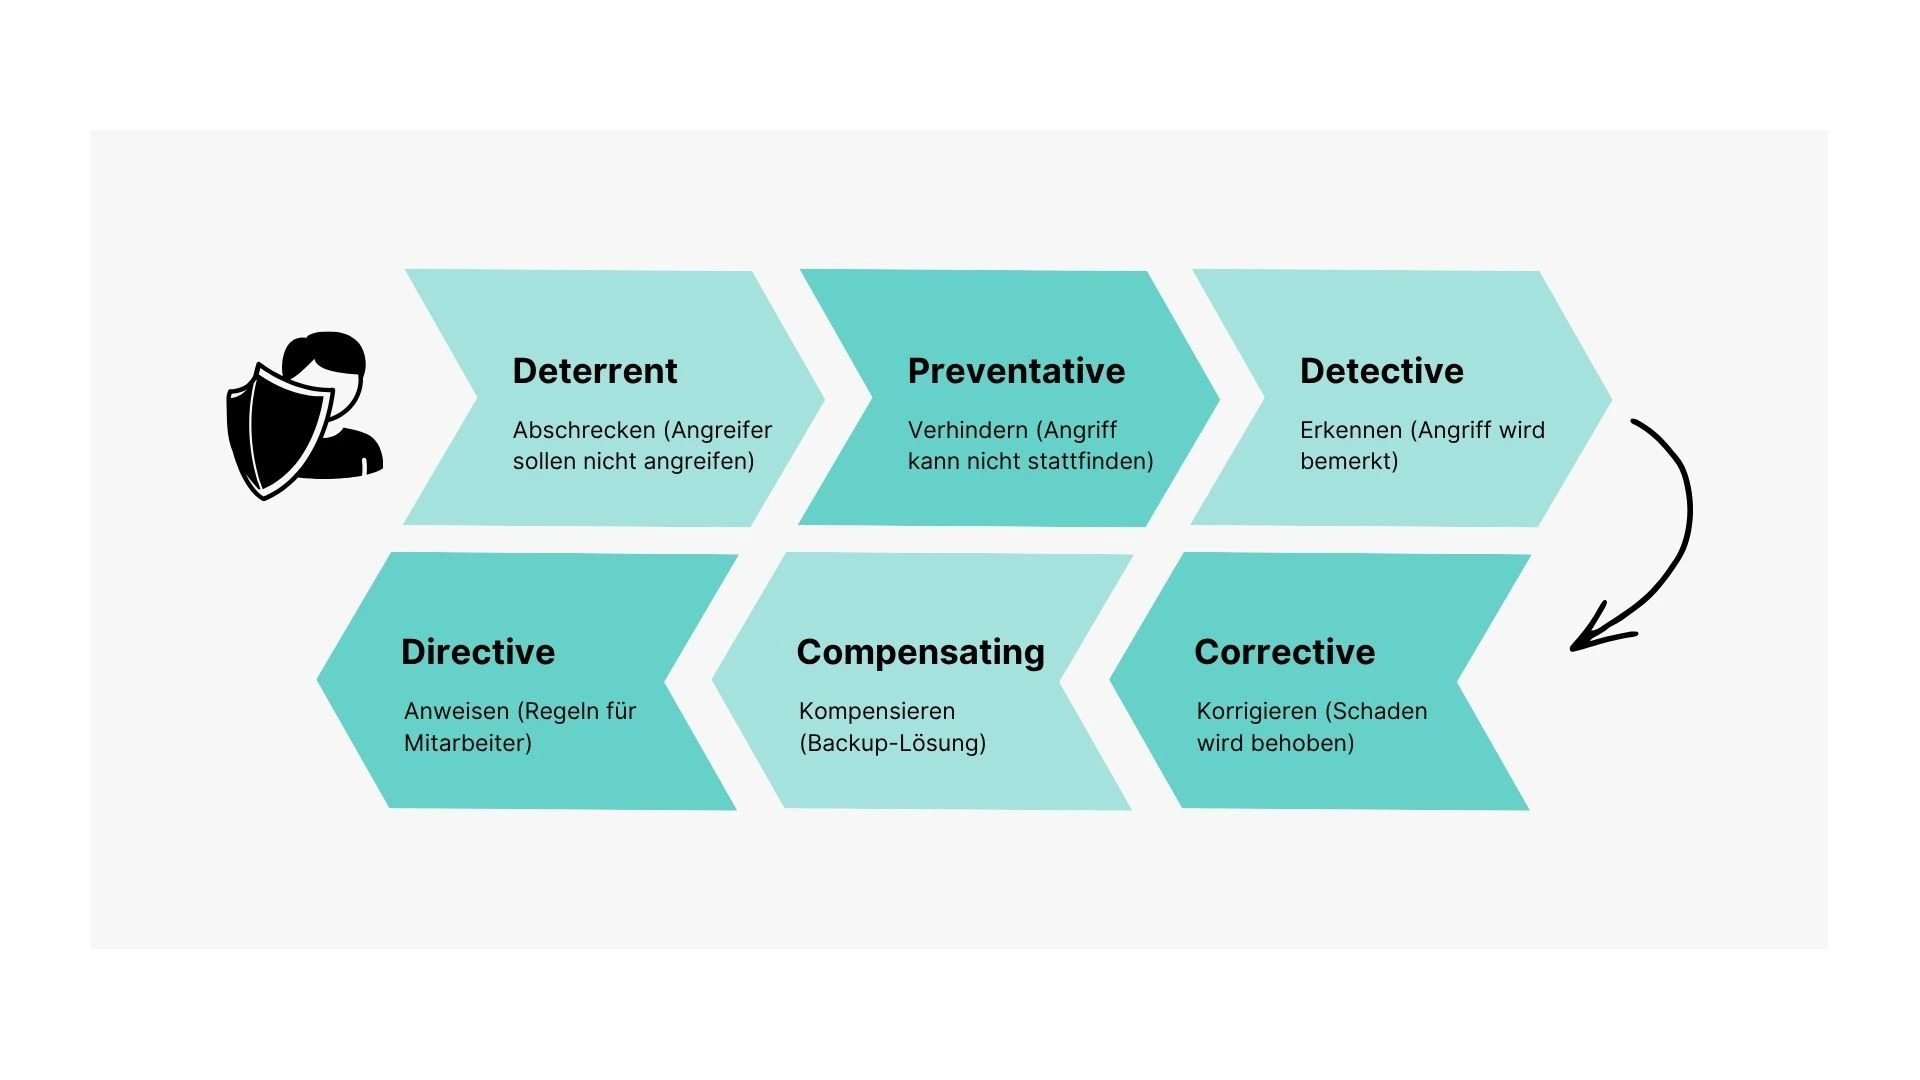
Deterrent – Abschrecken
Ein Banner auf seiner Website ("Unautorisierter Zugriff wird strafrechtlich verfolgt") hätte die Angreifer vielleicht abgeschreckt.
Preventative – Verhindern
Ein Spam-Filter hätte die Phishing-E-Mail blockiert. Eine Schulung hätte ihm beigebracht: "Nie Anhänge von unerwarteten Rechnungen öffnen!"
Detective – Erkennen
Ein Intrusion Detection System (IDS) hätte den Angriff erkannt und Alarm ausgelöst.
Corrective – Korrigieren
Ein Backup nach der 3-2-1-Regel (3 Kopien, 2 Medien, 1 extern) hätte ihm ermöglicht, die Daten ohne Lösegeld wiederherzustellen.
Compensating - Kompensieren
Multi-Faktor-Authentifizierung (MFA) hätte verhindert, dass die Angreifer mit gestohlenen Anmeldedaten auf sein System zugreifen.
Directive – Anweisen
Eine klare IT-Richtlinie ("Keine E-Mail-Anhänge ohne Rücksprache öffnen") hätte den Fehler von vornherein verhindert.
Fazit: Auch kleine Betriebe sind Ziele – können sich aber gut schützen
Markus‘ Geschichte ist kein Einzelfall. Laut BMI Cybercrime-Report 2023 wurden in Österreich 65.864 Cybercrime-Delikte registriert – viele davon gegen KMUs.
Die gute Nachricht: Mit den richtigen Security Controls können Sie sich schützen.
Starten Sie noch heute mit diesen 3 Sofortmaßnahmen:
- Preventative + Detective: Spam-Filter + IDS (z. B. Windows Defender + Bitdefender).
- Corrective: Backups nach der 3-2-1-Regel (z. B. mit Backblaze).
- Directive: IT-Sicherheitsrichtlinie für Mitarbeiter.
Sie sind nicht zu klein, um angegriffen zu werden. Aber Sie sind auch nicht zu klein, um sich zu schützen!
Sie haben noch Fragen?
Wir helfen Unternehmern in ganz Österreich, IT-Sicherheit ohne Technik-Chaos umzusetzen.
Kontaktieren Sie uns für eine kostenlose Erstberatung!